
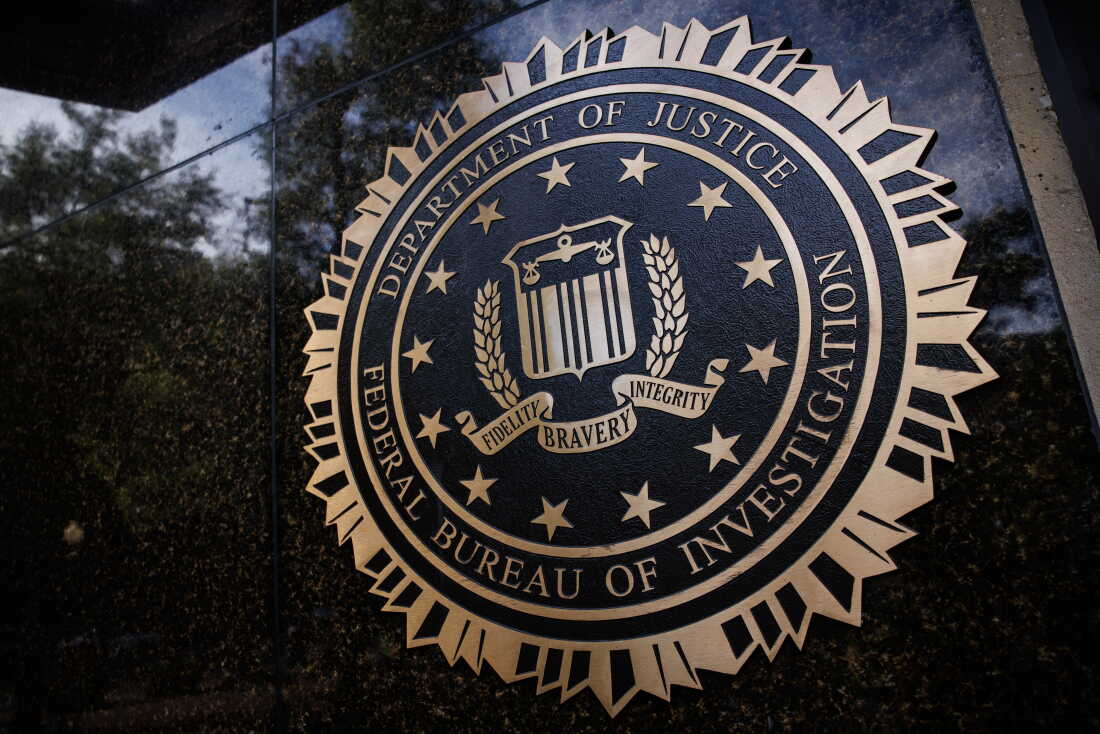

ಜೆ. ಎಡ್ಗರ್ ಹೂವರ್ ಅವರ ಕಟ್ಟಡವು ಸೆಪ್ಟೆಂಬರ್ 26, 2025 ರಂದು ವಾಷಿಂಗ್ಟನ್, DC ನಲ್ಲಿ ಕಂಡುಬರುತ್ತದೆ
ಸ್ಯಾಮ್ಯುಯೆಲ್ ಕೋರಮ್/ಗೆಟ್ಟಿ ಚಿತ್ರಗಳು
ಹೆಡರ್ ಮರೆಮಾಡಿ
ಶೀರ್ಷಿಕೆಯನ್ನು ಬದಲಾಯಿಸಿ
ಸ್ಯಾಮ್ಯುಯೆಲ್ ಕೋರಮ್/ಗೆಟ್ಟಿ ಚಿತ್ರಗಳು
ಸಾಮಾಜಿಕ ಮಾಧ್ಯಮದಲ್ಲಿ ಪೋಸ್ಟ್ ಮಾಡಿದ ವೀಡಿಯೊದಲ್ಲಿ, ಸೈಬರ್ ಬ್ರೆಟ್ ಲೆದರ್ಮ್ಯಾನ್ನ ಎಫ್ಬಿಐ ಸಹಾಯಕ ನಿರ್ದೇಶಕರು ನಿನ್ನೆ ಶೈನಿಹಂಟರ್ಸ್ ಎಂಬ ಸೈಬರ್ ಕ್ರಿಮಿನಲ್ ಗುಂಪಿನ ಸದಸ್ಯರನ್ನು ಬೇಟೆಯಾಡುವುದಾಗಿ ಪ್ರತಿಜ್ಞೆ ಮಾಡಿದ್ದಾರೆ, ಅದೇ ಗುಂಪು ಕಳೆದ ವಾರ ಎಫ್ಬಿಐನಿಂದಲೇ ಹೆಚ್ಚಿನ ಪ್ರಮಾಣದ ಸೂಕ್ಷ್ಮ ಡೇಟಾವನ್ನು ಕದ್ದಿದೆ ಎಂದು ಹೇಳಿಕೊಂಡಿದೆ.
“ನಮ್ಮನ್ನು ಹೇಗೆ ಕಂಡುಹಿಡಿಯುವುದು ಎಂದು ನಿಮಗೆ ತಿಳಿದಿದೆ ಮತ್ತು ನಿಮ್ಮನ್ನು ಹೇಗೆ ಕಂಡುಹಿಡಿಯುವುದು ಎಂದು ನಮಗೆ ತಿಳಿದಿದೆ” ಎಂದು ಲೆಡರ್ಮ್ಯಾನ್ ವೀಡಿಯೊದಲ್ಲಿ ಹೇಳಿದರು, ವಿಸ್ಲ್ಬ್ಲೋವರ್ಗಳ ಪ್ರಬಲ ಗುಂಪನ್ನು ಮುಂದೆ ಬಂದು ಮಾಹಿತಿಯನ್ನು ಹಂಚಿಕೊಳ್ಳಲು ಅಥವಾ ಪರಿಣಾಮಗಳನ್ನು ಎದುರಿಸಲು ಒತ್ತಾಯಿಸಿದರು. “ಆಯ್ಕೆಯು ಇನ್ನೂ ನಿಮ್ಮದೇ ಆಗಿರುವಾಗ ನೀವು ಮೊದಲು ಅರ್ಜಿ ಸಲ್ಲಿಸಲು ನಾನು ಸಲಹೆ ನೀಡುತ್ತೇನೆ.”
ಉಲ್ಲಂಘನೆ ಮತ್ತು ಹ್ಯಾಕರ್ಗಳು ಥರ್ಡ್-ಪಾರ್ಟಿ ಸಾಫ್ಟ್ವೇರ್ ಅಥವಾ ಆಂತರಿಕ ಎಫ್ಬಿಐ ಸಿಸ್ಟಮ್ಗಳನ್ನು ಪ್ರವೇಶಿಸಿದ್ದಾರೆಯೇ ಸೇರಿದಂತೆ ಸೂಕ್ಷ್ಮ ಎಫ್ಬಿಐ ಉದ್ಯೋಗ ಮಾಹಿತಿಯನ್ನು ಹ್ಯಾಕರ್ಗಳು ಹೇಗೆ ಪಡೆದುಕೊಂಡಿದ್ದಾರೆ ಎಂಬುದರ ಕುರಿತು “ಆಕ್ರಮಣಕಾರಿಯಾಗಿ” ತನಿಖೆ ನಡೆಸುತ್ತಿದೆ ಎಂದು ಎಫ್ಬಿಐ ಹೇಳುತ್ತದೆ. NPR ಗೆ ಕಳುಹಿಸಲಾದ ಹೇಳಿಕೆಯಲ್ಲಿ, FBI ವಕ್ತಾರರು ಬ್ಯೂರೋ “FBIJobs.gov ನೊಂದಿಗೆ ಸೈಬರ್ ಘಟನೆಯನ್ನು ತನಿಖೆ ಮಾಡಲು ಗಡಿಯಾರದ ಸುತ್ತ ಕೆಲಸ ಮಾಡುತ್ತಿದೆ ಮತ್ತು ಪರಿಣಾಮ ಬೀರುವ ಯಾರೊಂದಿಗಾದರೂ ನಿಯಮಿತವಾಗಿ ಸಂಪರ್ಕದಲ್ಲಿದೆ” ಎಂದು ಹೇಳಿದರು.
ಮಾಧ್ಯಮ ಸಂಸ್ಥೆಗಳು ಮತ್ತು ಬೆದರಿಕೆ ಗುಪ್ತಚರ ಸಂಶೋಧಕರು ಈಗಾಗಲೇ ಕದ್ದ ಕೆಲವು ವಸ್ತುಗಳ ದೃಢೀಕರಣವನ್ನು ದೃಢಪಡಿಸಿದ್ದರೂ, ಎಷ್ಟು ಡೇಟಾವನ್ನು ಕಳವು ಮಾಡಲಾಗಿದೆ ಎಂಬುದು ಇನ್ನೂ ಸ್ಪಷ್ಟವಾಗಿಲ್ಲ. ಏತನ್ಮಧ್ಯೆ, ಕಳೆದ ವಾರದ ಕೊನೆಯಲ್ಲಿ ಎಫ್ಬಿಐ ಉದ್ಯೋಗಗಳ ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ಆಕ್ರಮಣಕಾರಿ ಪೋಸ್ಟ್ ಅನ್ನು ಪೋಸ್ಟ್ ಮಾಡಲಾಗಿದೆ, ದಾಳಿಯ ಹೊಣೆಯನ್ನು ಶೈನಿಹಂಟರ್ಸ್ ಹೇಳಿಕೊಂಡಿದೆ ಮತ್ತು ಸೈಟ್ ಅನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ತೆಗೆದುಹಾಕಲಾಗಿದೆ.
ಪ್ರಸ್ತುತ ಮತ್ತು ಮಾಜಿ ಎಫ್ಬಿಐ ಅಧಿಕಾರಿಗಳು, ಅನಾಮಧೇಯತೆಯ ಷರತ್ತಿನ ಮೇಲೆ ಎನ್ಪಿಆರ್ನೊಂದಿಗೆ ಮಾತನಾಡಿದ್ದಾರೆ ಏಕೆಂದರೆ ನಡೆಯುತ್ತಿರುವ ತನಿಖೆಯ ಬಗ್ಗೆ ಮಾತನಾಡಲು ಪ್ರತೀಕಾರದ ಭಯವಿದೆ, ಅನೇಕ ಉದ್ಯೋಗಿಗಳು ಮಾಧ್ಯಮ ವರದಿಗಳಿಂದ ಉಲ್ಲಂಘನೆಯ ಬಗ್ಗೆ ಮೊದಲು ತಿಳಿದುಕೊಂಡಿದ್ದಾರೆ ಎಂದು ಹೇಳಿದರು. ಡೇಟಾ ಟ್ರ್ಯಾಂಚ್ಗಳು ಎಫ್ಬಿಐ ಉದ್ಯೋಗ ಅರ್ಜಿಗಳು, ಬಡ್ತಿಗಳ ಬಗ್ಗೆ ವಿವರಗಳು, ಸೂಕ್ಷ್ಮ ಉದ್ಯೋಗ ಪೋಸ್ಟಿಂಗ್ಗಳ ಬಗ್ಗೆ ಮಾಹಿತಿ, ಕುಟುಂಬದ ವಿವರಗಳು, ವೈದ್ಯಕೀಯ ಮಾಹಿತಿ ಮತ್ತು ಹೆಚ್ಚಿನವುಗಳನ್ನು ಒಳಗೊಂಡಂತೆ ಹಲವಾರು ಟೆರಾಬೈಟ್ಗಳ ಪಠ್ಯ ಫೈಲ್ಗಳನ್ನು ಒಳಗೊಂಡಿರಬಹುದು ಎಂದು ಅವರು ಸಲಹೆ ನೀಡಿದರು. ಅದೇ ಉದ್ಯೋಗಿಗಳು, ವಿಶೇಷವಾಗಿ ನಿವೃತ್ತರಾದವರು, FBI ನಿರ್ದೇಶಕ ಕಾಶ್ ಪಟೇಲ್ ಸೇರಿದಂತೆ, FBI ನಾಯಕತ್ವದಿಂದ ಅವರು ನಿರಾಶೆಗೊಂಡಿದ್ದಾರೆ ಎಂದು ಹೇಳುತ್ತಾರೆ, ಉಲ್ಲಂಘನೆಯ ಬಗ್ಗೆ ಸಂವಹನದ ಕೊರತೆ, ನಿಖರವಾಗಿ ಯಾರ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ ಮತ್ತು FBI ಹೇಗೆ ಪ್ರಸ್ತುತ ಮತ್ತು ಮಾಜಿ ಉದ್ಯೋಗಿಗಳನ್ನು ರಕ್ಷಿಸಲು ಯೋಜಿಸಿದೆ. ರಹಸ್ಯವಾಗಿ ಕೆಲಸ ಮಾಡಿದ ಕೆಲವು ನಿವೃತ್ತ ಉದ್ಯೋಗಿಗಳಿಗೆ ತಮ್ಮ ಮಾಹಿತಿಯನ್ನು ಸಾರ್ವಜನಿಕವಾಗಿ ಬಹಿರಂಗಪಡಿಸಿದರೆ, ಸ್ಥಳಾಂತರದ ನೆರವು ಅಥವಾ ಹೆಸರು ಬದಲಾವಣೆಯಂತಹ ರಕ್ಷಣಾತ್ಮಕ ಸೇವೆಗಳು ಬೇಕಾಗಬಹುದು.
ಉಲ್ಲಂಘನೆಯು ಸಾರ್ವಜನಿಕವಾಗಿ ವರದಿಯಾದ 24 ಗಂಟೆಗಳ ಒಳಗೆ ಬ್ಯೂರೋಗೆ ಅನೇಕ ಸಂವಹನಗಳನ್ನು ಕಳುಹಿಸಿದೆ ಎಂದು FBI NPR ಗೆ ತಿಳಿಸಿದೆ ಮತ್ತು “FBI ತನ್ನ ಮಾಹಿತಿಯ ಸುರಕ್ಷತೆ ಮತ್ತು ಅದರ ಉದ್ಯೋಗಿಗಳ ಸುರಕ್ಷತೆಯನ್ನು ಪ್ರಮುಖ ಆದ್ಯತೆಗಳೆಂದು ಪರಿಗಣಿಸುತ್ತದೆ.”
2015 ರಲ್ಲಿ ಆಫೀಸ್ ಆಫ್ ಪರ್ಸನಲ್ ಮ್ಯಾನೇಜ್ಮೆಂಟ್ನಿಂದ ಹತ್ತಾರು ಮಿಲಿಯನ್ ಸೂಕ್ಷ್ಮ ಸರ್ಕಾರಿ ಉದ್ಯೋಗಿ ದಾಖಲೆಗಳ ರಾಜಿಯೊಂದಿಗೆ ಉಲ್ಲಂಘನೆಯು ಸಂಬಂಧಿಸಿರಬಹುದು ಎಂದು ಮಾಜಿ ಹಿರಿಯ ಎಫ್ಬಿಐ ಅಧಿಕಾರಿಯೊಬ್ಬರು ಎನ್ಪಿಆರ್ಗೆ ತಿಳಿಸಿದ್ದಾರೆ. ಯುಎಸ್ ಸರ್ಕಾರವು ಚೀನಾ ಸರ್ಕಾರಕ್ಕೆ ಉಲ್ಲಂಘನೆಯನ್ನು ಆರೋಪಿಸಿದೆ ಮತ್ತು ಮಾಹಿತಿಗಾಗಿ ಸಂಭಾವ್ಯ ಗುರಿಗಳನ್ನು ಗುರುತಿಸಲು ವಿನ್ಯಾಸಗೊಳಿಸಲಾದ ವ್ಯಾಪಕ ಬೇಹುಗಾರಿಕೆ ಕಾರ್ಯಾಚರಣೆ ಎಂದು ವಿವರಿಸಿದೆ.
ಆದಾಗ್ಯೂ, OPM ಉಲ್ಲಂಘನೆಗಿಂತ ಭಿನ್ನವಾಗಿ, ಈ ಸಂದರ್ಭದಲ್ಲಿ ಕಳವು ಮಾಡಿದ ವಸ್ತುವು ತಪ್ಪಾದ ಕೈಗಳಿಗೆ ಬೀಳುತ್ತದೆ ಎಂಬ ಹೆಚ್ಚಿನ ಕಾಳಜಿ ಇದೆ, ShinyHunters ಅಥವಾ ಯಾವುದೇ ಸಂಖ್ಯೆಯ ಕ್ರಿಮಿನಲ್, ಭಯೋತ್ಪಾದಕ ಅಥವಾ ರಾಷ್ಟ್ರ-ರಾಜ್ಯ ಸಂಸ್ಥೆಗಳು ಕದ್ದ ಫೈಲ್ಗಳನ್ನು ಲೂಟಿ ಮಾಡಲು ಬಯಸುತ್ತವೆ. ShinyHunters ಹೊರಬಂದು ತಾನು ಫೈಲ್ಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡುವ ಉದ್ದೇಶವನ್ನು ಹೊಂದಿಲ್ಲ ಎಂದು ಹೇಳಿದೆ, FBI ಗೆ ಈ ಹಿಂದೆ ನೀಡಿದ ಪತ್ರಿಕಾ ಪ್ರಕಟಣೆಗಳನ್ನು ಸರಿಪಡಿಸಲು ಸೆಪ್ಟೆಂಬರ್ 30 ರವರೆಗೆ ಅದು ತಪ್ಪಾಗಿದೆ ಎಂದು ಹೇಳುತ್ತದೆ, ಆದರೆ ಅದು ಮತ್ತಷ್ಟು ಡೇಟಾ ಕಳ್ಳತನ ಅಥವಾ ಶೋಷಣೆಯನ್ನು ತಡೆಯುವುದಿಲ್ಲ.
ಮಾಜಿ ಎಫ್ಬಿಐ ಅಧಿಕಾರಿಯ ಪ್ರಕಾರ, ಬ್ಯೂರೋ ಮತ್ತು ಅದರ ಮಾಜಿ ಉದ್ಯೋಗಿಗಳು “ಪರಿಣಾಮಕ್ಕೆ ಸಿದ್ಧರಾಗಿದ್ದಾರೆ” ಮತ್ತು ಕದ್ದ ವಸ್ತುವನ್ನು ಬದಲಾಯಿಸಲಾಗದಂತೆ ಹಾನಿ ಮಾಡಲಾಗಿದೆ ಎಂದು ನಂಬುತ್ತಾರೆ.
ಆದರೆ ತಜ್ಞರು ಹೇಳುವ ಪ್ರಕಾರ, ಅನೇಕ ಬೆದರಿಕೆ ಗುಪ್ತಚರ ಸಂಶೋಧಕರು ಈ ಹಿಂದೆ ಪ್ರಪಂಚದಾದ್ಯಂತದ ಯುವ ಹ್ಯಾಕರ್ಗಳ ಸಡಿಲ ಗುಂಪು ಎಂದು ಗುರುತಿಸಿರುವ ShinyHunters ಸದಸ್ಯರು FBI ಯಿಂದ ಪ್ರತಿಕ್ರಿಯೆಗಾಗಿ ಸಿದ್ಧರಾಗಬೇಕು.
Cynthia Kaiser, FBI ನ ಸೈಬರ್ ವಿಭಾಗದ ಮಾಜಿ ಉಪನಿರ್ದೇಶಕಿ, ಈಗ ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಸಂಸ್ಥೆ Halcyon ನಲ್ಲಿ ransomware ಸಂಶೋಧನೆಯನ್ನು ಮುನ್ನಡೆಸುತ್ತಿದ್ದಾರೆ, FBI ಅನ್ನು ಗುರಿಯಾಗಿಸಲು ಹ್ಯಾಕರ್ಗಳು “ಅಜಾಗರೂಕ” ಎಂದು ವಿವರಿಸಿದ್ದಾರೆ, ವಿಶೇಷವಾಗಿ FBI ಸುಲಿಗೆಗಳನ್ನು ಪಾವತಿಸದಿರುವ ಅಥವಾ ಕ್ರಿಮಿನಲ್ ನಟರೊಂದಿಗೆ ಮಾತುಕತೆ ನಡೆಸುವ ಸ್ಪಷ್ಟ ನೀತಿಯನ್ನು ಹೊಂದಿದೆ ಎಂದು ತಿಳಿದಿದ್ದಾರೆ. “ಬೆದರಿಕೆ ನಟ ನೇರವಾಗಿ ಎಫ್ಬಿಐ ಅನ್ನು ಗುರಿಯಾಗಿಸಿಕೊಂಡಾಗ, ಅವರನ್ನು ತ್ವರಿತವಾಗಿ ನ್ಯಾಯಕ್ಕೆ ತರಲು ಎಫ್ಬಿಐ ಹೆಚ್ಚುವರಿ ಸಂಪನ್ಮೂಲಗಳನ್ನು ಬದ್ಧಗೊಳಿಸುತ್ತದೆ ಎಂದು ಅವರು ನಿರೀಕ್ಷಿಸಬೇಕು” ಎಂದು ಅವರು ಸಾಮಾಜಿಕ ಮಾಧ್ಯಮ ಪೋಸ್ಟ್ನಲ್ಲಿ ತಿಳಿಸಿದ್ದಾರೆ.
ಉಲ್ಲಂಘನೆಯ ನಂತರ ShinyHunters ಹ್ಯಾಕರ್ಗಳನ್ನು ಬಂಧಿಸಲು ಮಾಹಿತಿಯನ್ನು ಪಡೆಯಲು ಎಫ್ಬಿಐ ಪ್ರತಿಜ್ಞೆ ಮಾಡಿದ್ದರೂ, ಆ ಕ್ರಮಗಳು ಎಷ್ಟು ಹತ್ತಿರದಲ್ಲಿವೆ ಎಂಬುದು ಅಸ್ಪಷ್ಟವಾಗಿದೆ.
ಸಾಮಾಜಿಕ ಮಾಧ್ಯಮದಲ್ಲಿ ಪೋಸ್ಟ್ ಮಾಡಲಾದ ಎಫ್ಬಿಐ ವೀಡಿಯೊವು ಡಚ್ ರಾಷ್ಟ್ರೀಯ ಪೋಲಿಸ್ನಿಂದ ಆಮ್ಸ್ಟರ್ಡ್ಯಾಮ್ನಲ್ಲಿ ಶಂಕಿತ ಶೈನಿಹಂಟರ್ಸ್ ಸದಸ್ಯರನ್ನು ಇತ್ತೀಚೆಗೆ ಘೋಷಿಸಿದ ಬಂಧನವನ್ನು ಒಳಗೊಂಡಿದೆ, ಇದನ್ನು ಎಫ್ಬಿಐ ಕಾರ್ಯಾಚರಣೆಯು ಅದರ ಡಚ್ ಪಾಲುದಾರರಿಗೆ ಧನ್ಯವಾದಗಳನ್ನು ಅರ್ಪಿಸಿತು. ಆದಾಗ್ಯೂ, ಈ ವಿಷಯದ ಬಗ್ಗೆ ತಿಳಿದಿರುವ ಮಾಜಿ ಎಫ್ಬಿಐ ಅಧಿಕಾರಿಯ ಪ್ರಕಾರ, ಶೈನಿಹಂಟರ್ಗಳು ಎಫ್ಬಿಐ ಉದ್ಯೋಗಿಗಳ ಮಾಹಿತಿಯನ್ನು ಕದಿಯುವ ಮೊದಲು ಬಂಧನ ನಡೆಯಿತು. ಬಂಧನವು ಎಫ್ಬಿಐ ಡೇಟಾ ಉಲ್ಲಂಘನೆಗೆ ಪ್ರಚೋದಕವಾಗಿದೆಯೇ ಮತ್ತು ಬಂಧನದ ನಂತರ ಸಂಭಾವ್ಯ ಪ್ರತೀಕಾರದ ಬಗ್ಗೆ ಕಳವಳವಿದೆಯೇ ಎಂಬುದು ಅಸ್ಪಷ್ಟವಾಗಿದೆ.
ಹ್ಯಾಕರ್ಗಳು ತಮ್ಮ ಸಿಸ್ಟಮ್ಗಳಿಗೆ ಹೇಗೆ ಪ್ರವೇಶಿಸಿದರು ಎಂಬುದರ ಕುರಿತು FBI ಯಾವುದೇ ತಾಂತ್ರಿಕ ವಿವರಗಳನ್ನು ಹಂಚಿಕೊಂಡಿಲ್ಲವಾದರೂ, Google Mandiant ಹೊಸ ಸಂಶೋಧನೆಯನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದ್ದು, ShinyHunters ಪ್ರಸ್ತುತ ಟೆಕ್ ದೈತ್ಯ ಒರಾಕಲ್ ಒಡೆತನದ ಪೀಪಲ್ಸಾಫ್ಟ್ ಎಂಬ ಮಾನವ ಸಂಪನ್ಮೂಲ ಸಾಫ್ಟ್ವೇರ್ ಟೂಲ್ನಲ್ಲಿ ದುರ್ಬಲತೆಯನ್ನು ಗುರಿಯಾಗಿಸಿಕೊಂಡಿದೆ ಎಂದು ತೋರಿಸುತ್ತದೆ. ಪೀಪಲ್ಸಾಫ್ಟ್ ಎನ್ನುವುದು IT ಸೇವೆಗಳು, ನಿಗಮಗಳು, ಸರ್ಕಾರ, ಶೈಕ್ಷಣಿಕ ಮತ್ತು ಹೆಚ್ಚಿನವುಗಳಲ್ಲಿ ಇತರ ಪ್ರಮುಖ ಕ್ಲೈಂಟ್ಗಳಲ್ಲಿ FBI ಬಳಸುವ ಸಾಧನವಾಗಿದೆ.
ಗೂಗಲ್ ಮೂಲತಃ ಜೂನ್ನಲ್ಲಿ ದುರ್ಬಲತೆ ಮತ್ತು ಅದರ ಶೋಷಣೆಯ ಬಗ್ಗೆ ಮಾಹಿತಿಯನ್ನು ಬಹಿರಂಗಪಡಿಸಿತು, ಕಂಪನಿಯು ಪ್ಯಾಚ್ ಅನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದರೂ, ಕೆಲವು ಗ್ರಾಹಕರು ಕೆಟ್ಟ ನಟರು ಅದನ್ನು ಬಳಸಿಕೊಳ್ಳದಂತೆ ತಡೆಯಲು ಫೈರ್ವಾಲ್ಗಳಂತಹ ರಕ್ಷಣೆಗಳನ್ನು ಜಾರಿಗೆ ತಂದಿದ್ದಾರೆ ಎಂದು ಬಹಿರಂಗಪಡಿಸಿದರು. ಕೊನೆಯಲ್ಲಿ, ShinyHunters ಈ ನಿಯಂತ್ರಣಗಳನ್ನು ಸುಲಭವಾಗಿ ಕರಗತ ಮಾಡಿಕೊಳ್ಳಲು ಸಾಧ್ಯವಾಯಿತು.





Leave a Reply